PCI 安全标准概述
我们的 PCI 安全标准
PCI 安全标准由 PCI 安全标准理事会制定和维护,旨在保护整个支付生命周期中的支付数据。不同的 PCI 标准为支付行业内的不同利益相关方和职能部门提供支持。
某些 PCI 标准旨在供参与支付的组织(如商户、服务提供商和金融机构)在其自身环境中使用。这些标准支持在组织内部实施安全实践、技术和流程。
其他 PCI 标准适用于希望证明其产品或服务在设计时考虑了安全性,并符合一组定义的安全要求的开发人员、技术供应商和解决方案提供商。这些标准支持符合标准和认证计划要求的产品和服务的验证和列名。
所有 PCI 安全标准都是与全球支付行业利益相关者网络共同制定的。
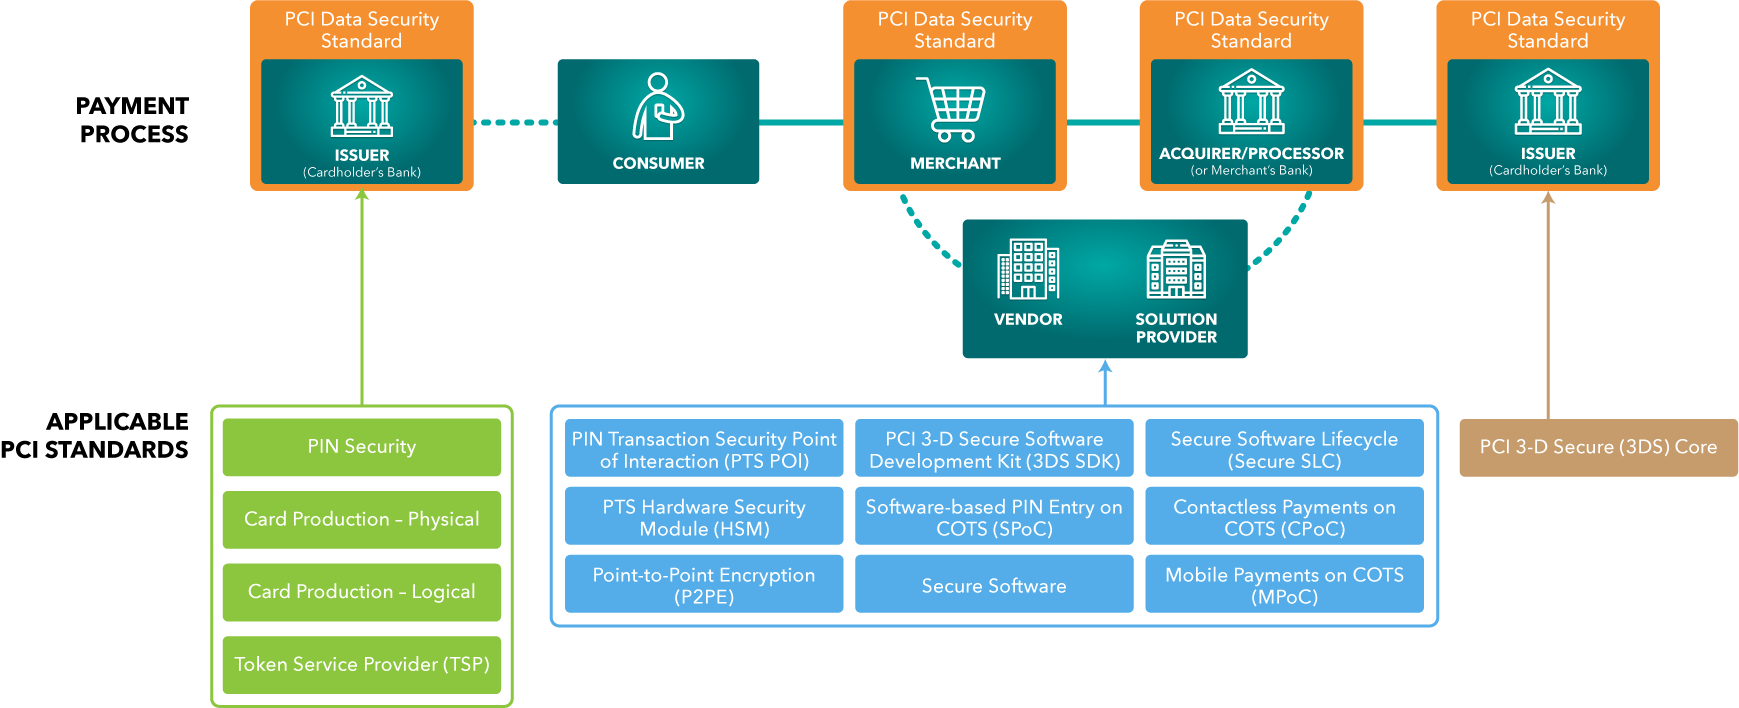
The PCI Security Standards Ecosystem
This diagram notes applicable PCI Security Standards. Contact payments brands for any related compliance programs.
PCI 安全标准
PCI 3DS SDK
该标准针对 EMV® 3-D Secure SDK 规范中定义的 3DS 软件开发工具包 (SDK) 帮助防止未经授权的无卡交易 (CNP)并保护商户免受 CNP 欺诈风险的影响规范了安全要求、评估程序和指导。
PCI 3-D Secure(3DS)软件开发工具包(SDK)标准的正式日落期已于 2026 年 10 月 31 日结束。不再接受新的 3DS SDK 提交。3DS SDK 现在可以按照 PCI 安全软件标准 v2.0 进行评估。鼓励开发新 3DS SDK 产品的组织参阅该标准和计划,以进行验证并获得列名。有关更多信息,有关更多信息,请参阅公告。
Intended Audience
All entities that store, process, or transmit cardholder data (CHD) and/or sensitive authentication data (SAD) or could impact the security of the cardholder data environment (CDE). This includes all entities involved in payment card processing, including merchants, processors, acquirers, issuers, and service providers.
Intended Audience
All entities that store, process, or transmit cardholder data (CHD) and/or sensitive authentication data (SAD) or could impact the security of the cardholder data environment (CDE). This includes all entities involved in payment card processing, including merchants, processors, acquirers, issuers, and service providers.